
第一筆 BTC
Binance 帳戶安全設定清單:入金前完成 2FA 與防釣魚碼
準備第一次入金前,先用唯一密碼、驗證器或 Passkey、防釣魚碼與裝置檢查把 Binance 帳戶鎖好,並留妥不暴露的復原方式。
第一次買 BTC 前,先把 Binance 帳戶安全設定完成,再入金。最少要做到四件事:Binance 與信箱各用不同的唯一密碼、啟用驗證器或 Passkey、設定防釣魚碼、檢查已授權裝置與近期活動。如果你將來會固定提領到自己的錢包,再評估提領地址白名單。
這份清單寫給剛註冊、尚未入金的新手。它不能保證帳戶永遠不被攻擊,但能把「只要密碼被偷就能登入」和「看到一封假郵件就照做」這兩種常見風險拆開處理。
先理解:安全不是只開一個 2FA 開關
密碼、第二驗證方式、信箱與裝置各自擋不同問題:
- 唯一密碼降低其他網站外洩後,被拿來嘗試登入 Binance 的風險。
- 驗證器或 Passkey 在密碼之外再加一道驗證。
- 防釣魚碼幫你辨認聲稱來自 Binance 的通知郵件是否缺少你設定的識別碼。
- 裝置與活動紀錄讓你發現不認識的登入。
- 提領地址白名單限制資產可被送往哪些預先核准的地址,但它仰賴信箱與帳戶本身也受到保護。
不要把其中任何一項當成萬能保險。尤其是防釣魚碼:郵件沒有顯示正確代碼時應立即停止,但代碼正確也不代表郵件內的每個連結都值得點。登入時仍應從自己保存的官方書籤進入。
第一步:先保護登入信箱
Binance 的登入通知、裝置確認與部分安全操作會經過你的信箱。若信箱和 Binance 共用同一組密碼,攻擊者取得一組憑證,就可能同時掌握兩道入口。
在入金前完成:
- Binance 與信箱使用兩組不同、由密碼管理器產生的唯一密碼。
- 信箱也開啟 2FA,並檢查復原信箱與電話是否仍由你控制。
- 移除信箱裡不認識的轉寄規則、登入裝置與第三方應用權限。
- 不把密碼、一次性驗證碼或復原金鑰貼進聊天、表單與客服對話。
如果你懷疑密碼已外洩,應直接從自己保存的官方入口修改,並重新檢查帳戶活動,不要從警告郵件中的按鈕登入。
第二步:選擇 2FA,而不是只依賴密碼
Binance 2026 年更新的官方入門資料列出驗證器 App、SMS 與 Passkey 等方式。官方安全指南也提醒,SMS 可能受到 SIM 交換攻擊影響;對多數新手,驗證器 App 是比只用 SMS 更穩健的起點。若你的裝置與帳戶支援 Passkey,也可把它納入登入保護。
設定時注意三件事:
- 備份復原資料:驗證器設定過程出現的備份或復原金鑰要離線保存,不要截圖後留在相簿、雲端硬碟或聊天紀錄。
- 先做復原演練:確認你知道換手機或遺失裝置時要走哪條官方復原流程,再把資金放進帳戶。
- 不要口述驗證碼:自稱客服的人若要求一次性代碼、螢幕共享或遠端控制,立即停止。驗證碼只應輸入你主動開啟且已核對網域的官方介面。
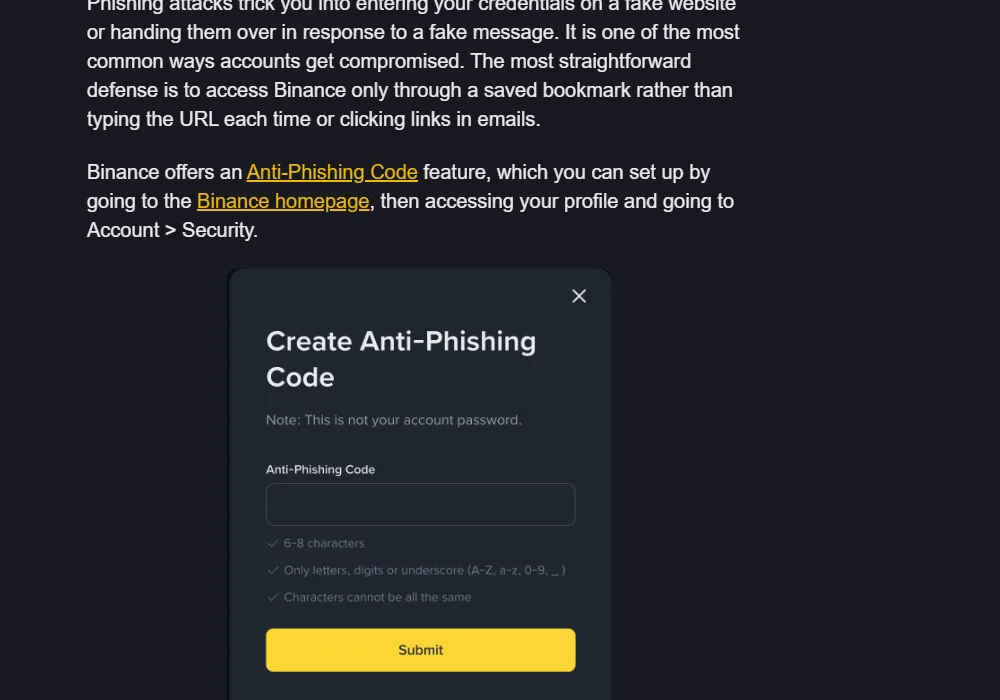
圖像擷取自 Binance Academy 公開安全指南,畫面為官方示例,不含個人帳戶、信箱、Cookie、Token 或私人餘額。實際選項會依地區、裝置與產品更新而變,以你當下的 Account > Security 頁為準。
第三步:設定防釣魚碼,並知道它能做什麼
防釣魚碼是一段由你設定的識別碼。Binance 官方指南說明,啟用後,官方通知郵件會顯示這段代碼;收到沒有代碼或代碼不符的 Binance 品牌郵件時,應視為可疑。
設定原則:
- 不要使用 Binance 密碼、生日、姓名、電話或常用暱稱。
- 不要把防釣魚碼公開貼在社群或教學截圖裡。
- 收到缺碼、錯碼或以「立刻凍結」「資產即將消失」催促你點連結的郵件,先停下來。
- 另開瀏覽器,從自己保存的
binance.com官方書籤進入帳戶查通知,不沿用郵件連結。
防釣魚碼的用途是提供一個「不對就停」的信號,不是證明郵件絕對安全。攻擊者可能從你公開的畫面或訊息得知它,所以網域核對、2FA 與不分享驗證資料仍然要一起做。
第四步:檢查裝置與帳戶活動
進入 Account > Security 後,查看已授權裝置和近期活動。官方指南指出,這裡可看到已授權裝置、登入 IP 與時間。
逐項核對:
- 裝置名稱、作業系統與瀏覽器是否是你用過的。
- 登入時間是否與你的操作吻合。
- 地點或 IP 變化能否用行動網路、VPN 或旅行解釋。
- 是否仍保留已轉售、送修或不再使用的舊手機與電腦。
看到不認識的活動時,不要先入金,也不要在可疑裝置上繼續操作。先使用可信任裝置進入官方網站,修改相關密碼、移除未知裝置,並依官方安全流程評估是否停用帳戶。不要因一個異常通知,就把資產轉到陌生人提供的「安全地址」。
第五步:提領地址白名單要不要現在開?
如果你還沒有自己的 BTC 錢包,也沒完成小額提領測試,不必為了湊齊安全選項而隨便加入地址。白名單的價值在於:你已有固定、反覆核對過的收款地址時,限制帳戶只能向已核准地址提領。
準備啟用前,先確認:
- 信箱已使用獨立密碼與 2FA;
- 收款地址來自你自己控制的錢包;
- BTC 網路與地址類型相符;
- 先小額測試,確認到帳後再決定下一筆。
買到 BTC 後若還沒決定留在交易所還是轉錢包,可先讀「BTC 放 Binance 還是轉錢包」的保管決策,不要把白名單當成催促自己立即提領的理由。
入金前 10 分鐘檢查表
- Binance 密碼沒有在其他網站重複使用
- 登入信箱使用另一組唯一密碼,且已開啟 2FA
- Binance 已啟用驗證器 App 或 Passkey
- 復原資料已離線備份,沒有留在相簿或聊天
- 防釣魚碼已設定,且沒有公開分享
- 已把自己核對過的
binance.com頁面加入書籤 - 已檢查授權裝置與近期活動
- 沒有未知登入、陌生轉寄規則或第三方權限
- 知道客服不應索取密碼、驗證碼或遠端控制權
- 若要提領,已有自己控制的地址與小額測試計畫
有一項無法確認,就先不要入金。把問題縮小到那一項,從官方頁面重新核對。
安全設定完成後,下一步才是買入
帳戶鎖好後,再按第一次買比特幣的完整流程安排入金、下單與成交核對。決定測試金額時,用第一次買 BTC 的預算與最低金額算法把生活資金、入口最低額和成本緩衝分開,不要因為安全設定完成就提高投入。
本站用的是 BN1899(連結)。不用也行,自己開 binance.com 一樣。
本文不提供個人化投資建議,也不代表 Binance 官方。功能名稱、入口與可用方式可能依地區、帳戶與裝置變動。
這份清單建議在帳戶剛開好、還沒入金時做完,原因見買第一顆比特幣之前的開戶流程。
官方資料與核驗
- Binance Academy:Secure Your Binance Account in 7 Simple Steps
- Binance Academy:What Is Two-Factor Authentication (2FA)?
- Binance Academy:Binance Beginner's Guide
- Binance Academy:What Is Phishing?
核驗日期:2026-08-17T17:30:15+08:00。 以上資料用來核對 2FA、防釣魚碼、裝置活動與提領地址管理的官方說明;實際介面與可用功能仍以操作當下的 Binance 官方頁面為準。